
Phishing : identifier et se protéger des attaques

Article de juillet 2013.
Qu’est-ce que le phishing ?
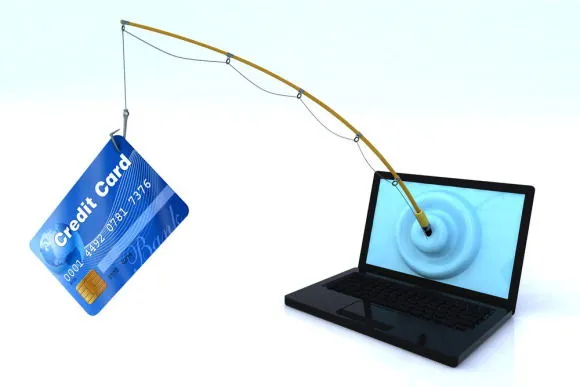
Le phishing ou hameçonnage est une attaque informatique consistant à pousser l’utilisateur à dévoiler des données personnelles telles que des numéros de carte de crédit, des identifiants ou encore des mots de passe. Le plus souvent le phisher va usurper l’identité en ligne de votre banque ou de n’importe quel site sur lequel vous seriez susceptible de dévoiler des informations confidentielles et utilisables. A notre époque l’information est synonyme de pouvoir, se faire voler ses identifiants de compte facebook par exemple peut paraître dérisoire mais il regorge de données utilisables.
Les trois principaux supports du phishing sont le mailing, la falsification de pages internet et l’usurpation d’identité d’émetteur pour un SMS (SMishing).
Quels sont les objectifs du phishing ?
Le phishing est principalement utilisé pour voler de l’argent aux internautes inattentifs. Les identités les plus souvent usurpées sont celles des services de banque en ligne, des fournisseurs d’accès internet… Les identités d’autres sites tels que Paypal, eBay, Amazon sont aussi souvent usurpées.
Exemples de méthode de phishing
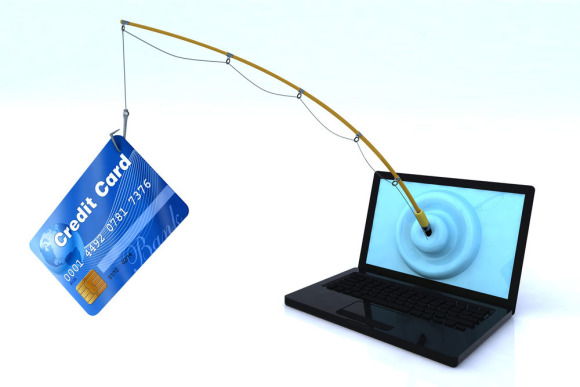
La méthode est la suivante : réception de mail, ouverture de pop-up qui nous informe que notre compte a été désactivé par exemple ou tout autre type d’information susceptible de nous faire réagir rapidement. Nous sommes ensuite redirigés vers une page qui ressemble à un site que nous connaissons, celui de notre banque ou autre. Cela va nous amener à entrer des informations confidentielles afin de régler le “problème”.
Il est bon de savoir que les banques ne vous demanderont jamais votre numéro de compte, de carte ou encore votre mot de passe.
Quelques variantes de phishing
Il y a certaines variantes à cette technique qu’il peut être utile de connaître.
Le spear phishing va viser une personne précise (par exemple sur les réseaux sociaux) avec un ton très personnel.

L’in session phishing se fait en utilisant la faille de cross-site scripting. L’attaquant va insérer du code dans une page afin d’ouvrir une pop-up pendant votre navigation sur un site de vente en ligne par exemple. Au moment de payer la pop-up s’ouvre et vous demande vos identifiants, numéro de carte de crédit…
Comment se protéger du phishing ?
Mais bien heureusement il existe des moyens de se prémunir contre ces attaques :
1 )Vérifier l’orthographe du nom de domaine
La méthode du phisher peut être d’acheter un nom de domaine très proche de celui dont il veut usurper l’identité.
exemple : andlill.com au lieu de andlil.com
2) Faire confiance à Firefox
Le navigateur cible les URLs non conformes et affiche un avertissement.
3) Les certificats électroniques c’est pas pour les chiens
Depuis des années les banques ou autres sites où transite de l’argent, disposent d’un certificat électronique fiable.
4) Le clavier c’est mieux que la souris
Si vous écrivez vos URLs manuellement il y a très peu de chances de se faire phisher à moins d’être vraiment mauvais.
5) Protégez-vous du phishing
Installer par précaution des logiciels comme Spybot qui permet de bloquer l’installation de certains malwares utilisés pour le phishing.
Vous remarquez un site frauduleux à base de phishing ? Reportez le à Phishing Initiative
Questions fréquentes
Qu’est-ce que le phishing ?
Le phishing, ou hameçonnage, est une attaque qui pousse l’internaute à dévoiler ses données personnelles : numéro de carte, identifiants, mots de passe. Le fraudeur usurpe le plus souvent l’identité de sa banque ou d’un site de confiance.
Comment reconnaître un message de phishing ?
Il cherche à faire réagir vite, par exemple en annonçant que votre compte a été désactivé, puis renvoie vers une page qui imite un site connu. Une banque ne vous demandera jamais votre numéro de compte, de carte ou votre mot de passe.
Qu’est-ce que le spear phishing ?
Une variante ciblée : le fraudeur vise une personne précise, repérée par exemple sur les réseaux sociaux, avec un message au ton très personnel.
Comment se protéger du phishing ?
Vérifier l’orthographe du nom de domaine, taper soi-même l’adresse du site au clavier, contrôler son certificat électronique et signaler tout site frauduleux.
Pour aller plus loin
- Brokers interdits, les sites que l’AMF signale au public, souvent repérés par leur adresse trompeuse.
- Agrément AMF, vérifier sur les registres officiels qu’un intermédiaire a bien le droit d’exercer.
- La sécurité technique du trader, les précautions techniques qui protègent un poste de trading au quotidien.
- Stuxnet, une attaque informatique d’un tout autre calibre, montée contre des installations industrielles.
Sur le forum
- Des arnaques par téléphone et par mail, les membres mettent en garde contre les arnaques par téléphone et par mail, jusqu’aux appels qui affichent le vrai numéro de la banque
- Sécurité : comment protégez-vous votre station de trading ?, les membres comparent leurs protections, et Benoist Rousseau conseille de ne jamais aller sur des sites douteux depuis sa station de trading
Benoist Rousseau est trader depuis 1994, membre du Chicago Mercantile Exchange (CME) et du Chicago Board of Trade (CBOT), et titulaire d'une maîtrise d'histoire de Paris IV Sorbonne. Préfacier de Gustave Le Bon, il analyse l'actualité avec le réflexe du trader et le recul de l'historien. Il a élaboré dans son école de trading un programme pour devenir trader complet et méthodique. Dans la rubrique Tech, IA et cyber, il traite la technologie comme un enjeu de pouvoir, avec ses promesses et ses dangers.
Découvrir mon parcoursLa formation complète Gratuit
Le trading commence par les bons outils.
- La formation complète à la plateforme
- Mes Graphiques & Espaces de travail : accès exclusif à mes indicateurs, modèles et réglages personnalisés
- Configuration guidée, pas à pas
Quand vous serez prêt Pour aller plus loin
Formations, séminaires, webinaire et coaching privé. Je vous accompagne personnellement.
Découvrir l’École